
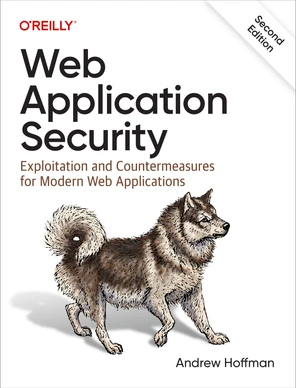
کتاب امنیت برنامههای وب، ویرایش دوم
در ویرایش اول این کتاب تحسینشده، اندرو هافمن سه ستون اصلی امنیت برنامههای کاربردی را تعریف کرد: شناسایی (reconnaissance)، حمله (offense) و دفاع (defense). در این ویرایش دوم بازبینیشده و بهروزرسانیشده، او دهها موضوع مرتبط را بررسی میکند، از جدیدترین انواع حملات و روشهای کاهش خطر تا مدلسازی تهدید، چرخه عمر توسعه نرمافزار امن (SSDL/SDLC) و موارد دیگر. هافمن، مهندس ارشد امنیت در ریپل، همچنین اطلاعاتی در مورد اکسپلویتها و روشهای کاهش خطر برای چندین فناوری اضافی برنامههای وب مانند GraphQL، استقرارهای مبتنی بر ابر، شبکههای تحویل محتوا (CDN) و رندرینگ سمت سرور (SSR) ارائه میدهد. این ویرایش دوم، با پیروی از برنامه درسی کتاب اول، به سه ستون متمایز تقسیم شده است که شامل سه مجموعه مهارت جداگانه است: ستون ۱: شناسایی – تکنیکهای نقشهبرداری و مستندسازی برنامههای وب از راه دور را بیاموزید، از جمله رویهها برای کار با برنامههای وب. ستون ۲: حمله – روشهای حمله به برنامههای وب را با استفاده از تعدادی اکسپلویت بسیار مؤثر که توسط بهترین هکرها در جهان اثبات شدهاند، کاوش کنید. این مهارتها در کنار مهارتهای ستون ۳ ارزشمند هستند. ستون ۳: دفاع – بر اساس مهارتهای کسبشده در دو بخش اول، روشهای کاهش خطر مؤثر و طولانیمدت را برای هر یک از حملات توصیفشده در ستون ۲ بسازید.
اشتراکی
نسخه های کتاب
نسخه های مختلفی که برای این کتاب تولید شده در پلتفرم CardDev
نسخه های کتاب
به محضی که نسخه جدید کتاب اومد ، منتشرش میکنیم. غصه خوردی؟! 😉
37 فصل در حال تولید
مدت زمان خوانش
11:10
نوع کتاب
اشتراکی
شرکت کنندگان
0 نفر
تولید کتاب
۲ مهر ۱۴۰۵