با وجود افزایش حملات سایبری برجسته، نشت دادههای بیسابقه و حملات باجافزاری، بسیاری از سازمانها بودجه کافی برای یک برنامه امنیت اطلاعات (InfoSec) ندارند. اگر مجبورید با بداههپردازی در حین کار از خود محافظت کنید، این راهنمای عملی یک کتابچه راهنمای امنیت-۱۰۱ را با گامها، ابزارها، فرآیندها و ایدههایی ارائه میدهد تا به شما کمک کند حداکثر بهبود امنیتی را با هزینه کم یا بدون هزینه به دست آورید. هر فصل از این کتاب دستورالعملهای گام به گام برای مقابله با مسائلی مانند نقض امنیتی و بلایا، انطباق، زیرساخت شبکه، مدیریت رمز عبور، اسکن آسیبپذیری، تست نفوذ و موارد دیگر را ارائه میدهد. مهندسان شبکه، مدیران سیستم و متخصصان امنیت یاد خواهند گرفت که چگونه از چارچوبها، ابزارها و تکنیکها برای ساخت و بهبود برنامههای امنیت سایبری خود استفاده کنند. این کتاب به شما کمک خواهد کرد: برنامهریزی و طراحی پاسخ به حوادث، بازیابی فاجعه، انطباق و امنیت فیزیکی. یادگیری و به کارگیری مفاهیم پایه تست نفوذ از طریق تیمسازی بنفش (Purple Teaming). انجام مدیریت آسیبپذیری با استفاده از فرآیندها و ابزارهای خودکار. استفاده از IDS، IPS، SOC، ثبت وقایع (Logging) و نظارت. تقویت سیستمهای مایکروسافت و یونیکس، زیرساخت شبکه و مدیریت رمز عبور. استفاده از روشها و طراحیهای تقسیمبندی (Segmentation) برای بخشبندی شبکه شما. کاهش خطاهای قابل بهرهبرداری با توسعه کد به صورت امن.
اشتراکی
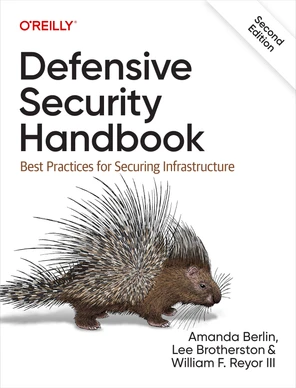
مروری بر ساختار و اطلاعات کلیدی کتاب
۶ تیر ۱۴۰۳
2 کتاب
23 فصل
362 صفحه
متوسط تا پیشرفته
با وجود افزایش حملات سایبری برجسته، نشت دادههای بیسابقه و حملات باجافزاری، بسیاری از سازمانها بودجه کافی برای یک برنامه امنیت اطلاعات (InfoSec) ندارند. اگر مجبورید با بداههپردازی در حین کار از خود محافظت کنید، این راهنمای عملی یک کتابچه راهنمای امنیت-۱۰۱ را با گامها، ابزارها، فرآیندها و ایدههایی ارائه میدهد تا به شما کمک کند حداکثر بهبود امنیتی را با هزینه کم یا بدون هزینه به دست آورید.
هر فصل از این کتاب دستورالعملهای گام به گام برای مقابله با مسائلی مانند نقض امنیتی و بلایا، انطباق، زیرساخت شبکه، مدیریت رمز عبور، اسکن آسیبپذیری، تست نفوذ و موارد دیگر را ارائه میدهد. مهندسان شبکه، مدیران سیستم و متخصصان امنیت یاد خواهند گرفت که چگونه از چارچوبها، ابزارها و تکنیکها برای ساخت و بهبود برنامههای امنیت سایبری خود استفاده کنند.
این کتاب به شما کمک خواهد کرد:
با مرور این بخش، درک سریع و کلی از محتوای کتاب پیدا کنید.
این کتاب راهنمایی عملی برای ایجاد و بهبود یک برنامه امنیت اطلاعات (InfoSec) ارائه میدهد، به ویژه برای سازمانهایی با بودجه محدود. این راهنما شامل گامهای اساسی از آمادهسازی زیرساخت و تشکیل تیمهای امنیتی تا ارزیابی تهدیدات، مدیریت ریسکها و اولویتبندی ابتکارات امنیتی است.
تمرکز بر ایجاد یک وضعیت امنیتی قوی از پایه است تا اطمینان حاصل شود که اقدامات امنیتی بنیادی به درستی اجرا میشوند. این رویکرد به سازمانها کمک میکند تا با وجود محدودیتهای منابع، یک چارچوب امنیتی محکم ایجاد کنند.
این کتابچه راهنما جزئیات تکنیکهای دفاعی عملی برای ایمنسازی اجزای مختلف فناوری اطلاعات را شرح میدهد. دستورالعملهایی برای تقویت سیستمهای مایکروسافت و یونیکس، سختسازی زیرساخت شبکه و پیادهسازی استراتژیهای موثر مدیریت رمز عبور ارائه میدهد.
علاوه بر این، مدیریت آسیبپذیری، استفاده از سیستمهای تشخیص/پیشگیری نفوذ (IDS/IPS)، مراکز عملیات امنیتی (SOC)، ثبت وقایع (Logging) و نظارت برای محافظت فعال در برابر تهدیدات را پوشش میدهد. این بخش به خوانندگان کمک میکند تا دفاع خود را در برابر حملات سایبری تقویت کنند.
بخش قابل توجهی از کتاب به آمادگی و پاسخگویی به حوادث امنیتی و بلایا اختصاص دارد. این بخش خوانندگان را در برنامهریزی و طراحی استراتژیهای قوی پاسخ به حوادث و بازیابی فاجعه راهنمایی میکند، از جمله تعیین اهدافی مانند RPO (Recovery Point Objective) و RTO (Recovery Time Objective).
محتوا همچنین به استانداردهای انطباق و امنیت فیزیکی میپردازد تا اطمینان حاصل شود که سازمانها میتوانند پس از یک رویداد امنیتی، عملیات خود را حفظ کرده و به طور موثر بازیابی شوند. این رویکرد جامع به حفظ پایداری کسبوکار کمک میکند.
نویسندگانی که در پشت محتوای این کتاب قرار دارند، از برجستهترین متخصصان و پیشگامان حوزه خود به شمار میروند. آثار آنها حاصل سالها تجربه عملی، پژوهش عمیق و همکاری با بزرگترین سازمانها و شرکتهای فناوری جهان است. هر یک از این نویسندگان با انتشار کتابها و مقالات تخصصی، نقش مهمی در شکلگیری و پیشرفت دانش فنی جامعه جهانی ایفا کردهاند.
تجربه کاربران از این کتاب - نظرات خریداران و دیگر کاربران
23 فصل در حال تولید
مدت زمان خوانش
10:52
نوع کتاب
اشتراکی
شرکت کنندگان
0 نفر
تولید کتاب
۳۱ شهریور ۱۴۰۵