
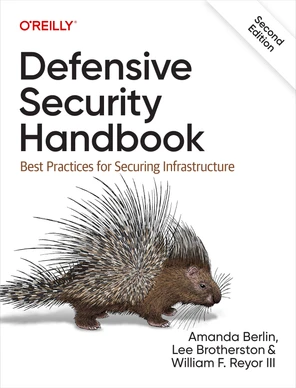
کتاب راهنمای امنیت دفاعی، ویرایش دوم
با وجود افزایش حملات سایبری برجسته، نشت دادههای بیسابقه و حملات باجافزاری، بسیاری از سازمانها بودجه کافی برای یک برنامه امنیت اطلاعات (InfoSec) ندارند. اگر مجبورید با بداههپردازی در حین کار از خود محافظت کنید، این راهنمای عملی یک کتابچه راهنمای امنیت-۱۰۱ را با گامها، ابزارها، فرآیندها و ایدههایی ارائه میدهد تا به شما کمک کند حداکثر بهبود امنیتی را با هزینه کم یا بدون هزینه به دست آورید. هر فصل از این کتاب دستورالعملهای گام به گام برای مقابله با مسائلی مانند نقض امنیتی و بلایا، انطباق، زیرساخت شبکه، مدیریت رمز عبور، اسکن آسیبپذیری، تست نفوذ و موارد دیگر را ارائه میدهد. مهندسان شبکه، مدیران سیستم و متخصصان امنیت یاد خواهند گرفت که چگونه از چارچوبها، ابزارها و تکنیکها برای ساخت و بهبود برنامههای امنیت سایبری خود استفاده کنند. این کتاب به شما کمک خواهد کرد: برنامهریزی و طراحی پاسخ به حوادث، بازیابی فاجعه، انطباق و امنیت فیزیکی. یادگیری و به کارگیری مفاهیم پایه تست نفوذ از طریق تیمسازی بنفش (Purple Teaming). انجام مدیریت آسیبپذیری با استفاده از فرآیندها و ابزارهای خودکار. استفاده از IDS، IPS، SOC، ثبت وقایع (Logging) و نظارت. تقویت سیستمهای مایکروسافت و یونیکس، زیرساخت شبکه و مدیریت رمز عبور. استفاده از روشها و طراحیهای تقسیمبندی (Segmentation) برای بخشبندی شبکه شما. کاهش خطاهای قابل بهرهبرداری با توسعه کد به صورت امن.
اشتراکی
نسخه های کتاب
نسخه های مختلفی که برای این کتاب تولید شده در پلتفرم CardDev
نسخه های کتاب
به محضی که نسخه جدید کتاب اومد ، منتشرش میکنیم. غصه خوردی؟! 😉
23 فصل در حال تولید
مدت زمان خوانش
10:52
نوع کتاب
اشتراکی
شرکت کنندگان
0 نفر
تولید کتاب
۳۱ شهریور ۱۴۰۵