
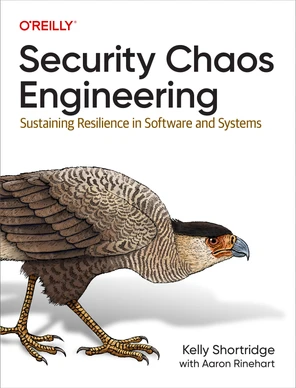
کتاب مهندسی آشوب امنیتی
امنیت سایبری شکسته است. سال به سال، مهاجمان بدون چالش و بازدارنده باقی میمانند، در حالی که تیمهای مهندسی برای طراحی، ساخت و بهرهبرداری از سیستمهای «امن» تحت فشار قرار میگیرند. شکست قابل پیشگیری نیست، مدلهای ذهنی سیستمها ناقص هستند و دنیای دیجیتال ما دائماً در حال تحول است. چگونه میتوانیم تأیید کنیم که سیستمهای ما همانطور که انتظار داریم رفتار میکنند؟ برای بهبود تابآوری سیستمهایمان چه کاری میتوانیم انجام دهیم؟ در این راهنمای جامع، نویسندگان کلی شورتریج و آرون راینهارت به شما کمک میکنند تا با استفاده از اصول و شیوههای مهندسی آشوب امنیتی، چالشهای حفظ تابآوری در سیستمهای نرمافزاری پیچیده را مدیریت کنید. با آماده شدن برای رویدادهای نامطلوب، میتوانید اطمینان حاصل کنید که آنها توانایی شما برای نوآوری، حرکت سریع و دستیابی به اهداف مهندسی و تجاریتان را مختل نمیکنند. * بیاموزید که چگونه یک برنامه امنیتی مدرن طراحی کنید * در هر مرحله از تحویل نرمافزار تصمیمات آگاهانه برای پرورش تابآوری و ظرفیت انطباقی بگیرید * پویایی سیستمهای پیچیدهای را که نتایج تابآوری به آنها بستگی دارد، درک کنید * با بدهبستانهای فنی و سازمانی که تصمیمگیری در سیستمها را تحریف میکنند، مقابله کنید * آزمایش آشوب را برای تأیید فرضیات حیاتی در مورد کیفیت نرمافزار و امنیت کاوش کنید * بیاموزید که چگونه شرکتهای بزرگ از مهندسی آشوب امنیتی استفاده میکنند
اشتراکی
نسخه های کتاب
نسخه های مختلفی که برای این کتاب تولید شده در پلتفرم CardDev
نسخه های کتاب
به محضی که نسخه جدید کتاب اومد ، منتشرش میکنیم. غصه خوردی؟! 😉
9 فصل در حال تولید
مدت زمان خوانش
14:36
نوع کتاب
اشتراکی
شرکت کنندگان
0 نفر
تولید کتاب
۳۱ شهریور ۱۴۰۵